Engenharia de lançamentos para pequenas equipas de produto
Um modelo prático para levar o software do código concluído a um lançamento controlado, com pontos de controlo claros, verificação proporcional e planos de recuperação.
Supermoon Software / 4 de agosto de 2026 / 6 min de leitura
Uma funcionalidade não está concluída apenas porque o respetivo código está completo. Ainda precisa de se tornar uma compilação que possa ser identificada, verificada, distribuída e suportada sem depender da memória ou de uma coordenação improvisada. A engenharia de lançamentos é a prática de conceber esse percurso, desde uma alteração concluída até à disponibilização do software no ambiente a que se destina.
Para uma pequena equipa de produto, o objetivo não é reproduzir o processo de uma grande organização. É tornar os lançamentos de rotina compreensíveis e os lançamentos excecionais geríveis. A questão útil é saber se a equipa consegue explicar o que será lançado, que elementos sustentam a decisão, como será observado o lançamento e o que acontecerá se um pressuposto importante se revelar errado.
Tratar o percurso de lançamento como parte do produto
O trabalho de lançamento abrange frequentemente código, configuração, dados, sistemas de distribuição e comunicação do produto. Um processo sensato atribui responsáveis e pontos de controlo explícitos a estes elementos. Isso não exige um departamento dedicado aos lançamentos. Exige uma definição partilhada do percurso de lançamento e um pequeno conjunto de registos que outro membro da equipa possa consultar.
O processo deve tornar visíveis os estados importantes. Um artefacto de compilação é o software empacotado produzido a partir do código-fonte. Uma versão candidata é um artefacto que está a ser considerado para distribuição. Produção é o ambiente ativo onde funciona o produto lançado. Manter estes estados distintos reduz a ambiguidade quando um teste falha ou é necessário reavaliar uma decisão.
- Identificar as alterações ao código-fonte, a configuração e o trabalho sobre dados incluídos na versão candidata.
- Registar que verificações foram concluídas e que condições ainda exigem uma avaliação deliberada.
- Atribuir a responsabilidade pela aprovação, distribuição, observação e qualquer ação de recuperação necessária.
- Preservar contexto suficiente sobre o lançamento para que alguém alheio à tarefa imediata consiga compreender a decisão.
Criar um percurso com pontos de controlo explícitos
Um fluxo de trabalho de lançamento deve descrever o movimento entre estados, em vez de apresentar um conjunto avulso de ferramentas. A integração contínua, muitas vezes abreviada como CI, é um processo automatizado que compila e verifica as alterações à medida que estas são combinadas. A CI pode apoiar um ponto de controlo, mas a equipa continua a decidir o que significa a sua aprovação e se é necessária uma análise adicional do produto, dos dados ou da plataforma.
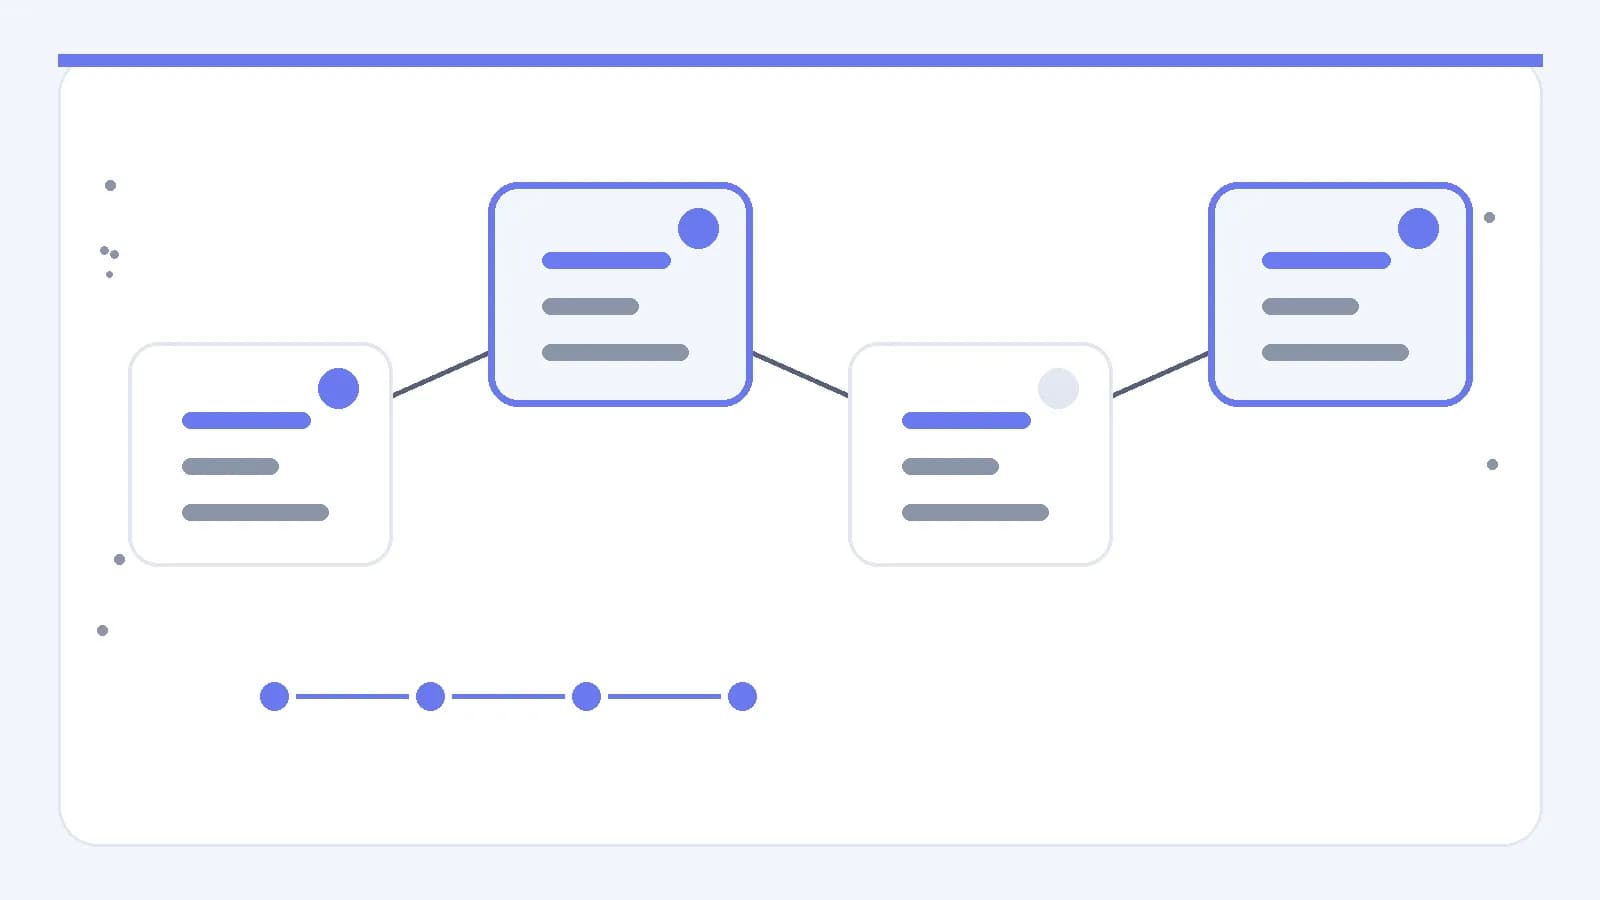
Um fluxo de trabalho compacto pode passar do código-fonte revisto para um artefacto gerado e, depois, para a verificação, aprovação, distribuição e observação. Cada transição deve ter uma condição de entrada e uma pessoa responsável. As regras de submissão específicas de cada plataforma, os requisitos de assinatura e o comportamento da distribuição são condições de implementação que a equipa deve verificar, em vez de pressupostos a incorporar num processo genérico.
- Criar um artefacto identificável a partir de um estado aprovado do código-fonte e de uma configuração registada.
- Executar verificações automatizadas que abordem riscos técnicos conhecidos e rejeitem artefactos inutilizáveis.
- Concluir uma análise direcionada do comportamento do produto, das alterações aos dados e das condições específicas da plataforma.
- Aprovar a distribuição apenas quando as preocupações por resolver tiverem uma pessoa responsável e uma decisão explícita.
Manter cada alteração compreensível
O risco do lançamento é parcialmente determinado pela quantidade de elementos sobre os quais a equipa tem de raciocinar em simultâneo. Uma recomendação prática consiste em manter as alterações coerentes, para que o efeito pretendido e as dependências possam ser apresentados com clareza. Isto não significa que todos os lançamentos tenham de ser pequenos. Uma alteração coordenada de maior dimensão pode ser adequada quando a separação das respetivas partes criaria estados incompatíveis ou mais trabalho operacional.
O registo do lançamento deve associar uma alteração à respetiva finalidade, às áreas afetadas e ao plano de verificação. Deve também identificar migrações, comutadores de configuração e dependências de sistemas externos. Uma migração é uma alteração controlada aos dados armazenados ou à respetiva estrutura. Se uma migração não puder ser revertida em segurança, a equipa deve encarar a recuperação como uma correção em frente, como uma migração corretiva, e ensaiar os passos necessários antes da distribuição.
Verificar de acordo com o risco, não por ritual
Uma longa lista de verificação pode, ainda assim, não abranger a condição relevante. A verificação deve acompanhar as superfícies de falha prováveis do lançamento em causa. Um ajuste visual pode exigir uma análise nos esquemas pertinentes. Uma alteração aos dados pode exigir verificações dos registos existentes, das operações interrompidas e da compatibilidade entre os estados antigos e novos da aplicação. Estas são questões de conceção do lançamento, não prescrições universais de teste.
A automatização é útil para condições repetíveis com critérios claros de aprovação ou reprovação. É preferível reservar a análise humana para comportamentos ambíguos do produto, estados de dados invulgares e avaliações que não possam ser expressas de forma fiável como uma verificação mecânica. A equipa deve remover periodicamente as verificações que já não contribuem para uma decisão e reforçar as verificações relacionadas com incertezas recorrentes.
- Perguntar que comportamento do produto seria dispendioso ou difícil de corrigir após a distribuição.
- Verificar os pressupostos nos limites do sistema, incluindo formatos de dados, autenticação e integrações externas.
- Testar os passos de recuperação quando um comando incorreto ou uma permissão em falta possam bloquear a resposta.
- Documentar qualquer incerteza aceite e o sinal que levaria a equipa a reconsiderar a decisão.
Planear em conjunto a observação e a recuperação
Observabilidade significa dispor de sinais suficientes para compreender o estado do software em funcionamento. Esses sinais podem incluir registos estruturados, eventos operacionais, relatórios de erros ou indicadores de estado específicos do produto, sujeitos às decisões do produto relativas à privacidade e ao tratamento de dados. A questão de conceção importante é saber se cada sinal pode apoiar uma ação, e não se a equipa recolheu um grande volume de informação.
Uma reversão é o ato de regressar de um lançamento a um estado funcional anterior. Não deve ser tratada como uma resposta automática. As migrações de dados, as dependências externas ou os estados mistos da aplicação podem tornar insegura uma inversão direta. A equipa deve decidir antecipadamente se a resposta adequada é uma reversão, um lançamento corretivo, a desativação de um percurso isolado ou a limitação temporária de uma operação afetada.
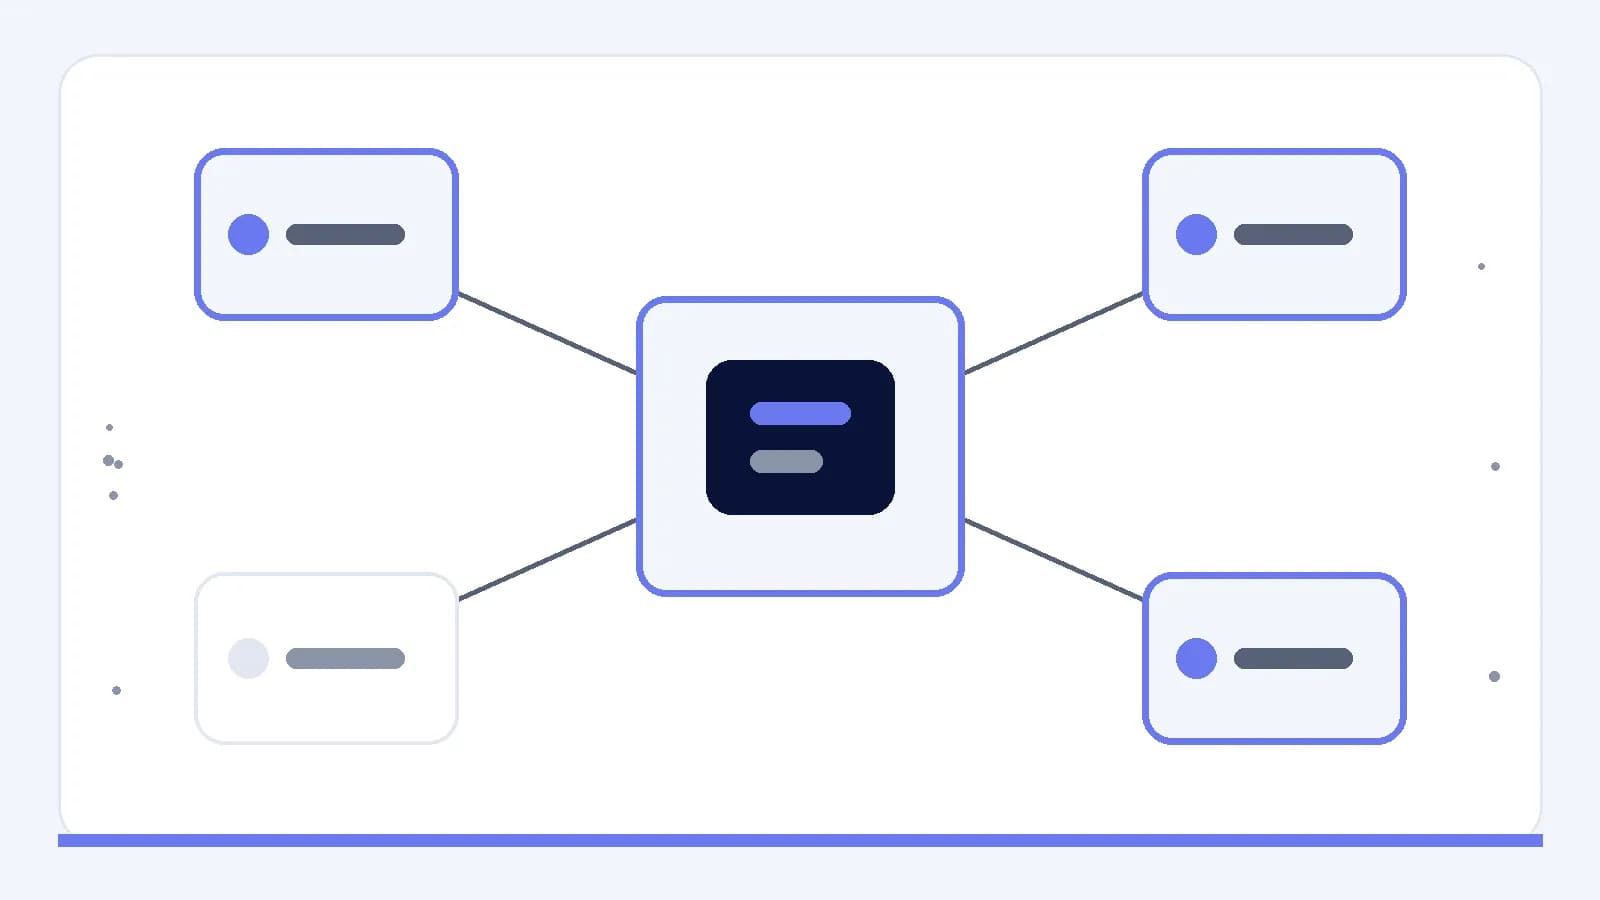
Um mapa de fiabilidade pode ligar o sistema central aos estados envolventes e expor uma área que ainda requer atenção. A pessoa responsável pelo lançamento pode utilizar essa perspetiva para identificar o sinal relevante, a pessoa responsável pela decisão e a ação de recuperação. Se algum destes elementos estiver em falta, a lacuna deve permanecer visível, em vez de ser convertida numa aprovação implícita.
Tornar a decisão de lançamento passível de análise
Antes da distribuição, uma pequena equipa deve conseguir responder a um conjunto conciso de perguntas: O que está exatamente a mudar? Que pressupostos foram verificados? O que permanece incerto? Que sinais mostrarão se o lançamento está a funcionar como previsto? Quem pode escolher e executar o percurso de recuperação? Respostas claras proporcionam uma base de avaliação mais sólida do que uma etapa de aprovação meramente cerimonial.
O modelo prático é, portanto, um ciclo interligado: identificar o artefacto, fazê-lo passar por pontos de controlo explícitos, verificar os riscos específicos da alteração, observar condições relevantes e preparar um percurso de recuperação proporcional. O processo é maduro quando ajuda a equipa a tomar e reavaliar decisões com menos ambiguidade, mantendo-se suficientemente simples para ser seguido durante o trabalho normal sobre o produto.