Ingegneria dei rilasci per piccoli team di prodotto
Un quadro pratico per portare il software dal codice completato a un rilascio controllato, con punti di controllo chiari, una verifica proporzionata e piani di ripristino.
Supermoon Software / 4 agosto 2026 / 6 min di lettura
Una funzionalità non è terminata soltanto perché il suo codice è completo. Deve ancora diventare una build che possa essere identificata, verificata, distribuita e supportata senza fare affidamento sulla memoria o su un coordinamento improvvisato. L’ingegneria dei rilasci è la pratica di progettare questo percorso, da una modifica completata al software disponibile nell’ambiente a cui è destinato.
Per un piccolo team di prodotto, l’obiettivo non è riprodurre il processo di una grande organizzazione. Si tratta di rendere comprensibili i rilasci ordinari e gestibili quelli eccezionali. La domanda utile è se il team sappia spiegare che cosa viene rilasciato, quali elementi supportano la decisione, come verrà osservato il rilascio e che cosa accadrà se un’ipotesi importante si rivelerà errata.
Considerare il percorso di rilascio parte del prodotto
Il lavoro di rilascio spesso coinvolge codice, configurazione, dati, sistemi di distribuzione e comunicazione del prodotto. Un processo sensato assegna a questi elementi responsabili e punti di controllo espliciti. Ciò non richiede un reparto dedicato ai rilasci. Richiede una definizione condivisa del percorso di rilascio e un piccolo insieme di registrazioni che un altro membro del team possa esaminare.
Il processo dovrebbe rendere visibili gli stati importanti. Un artefatto di build è il software confezionato prodotto a partire dal codice sorgente. Una versione candidata è un artefatto di cui si valuta la distribuzione. La produzione è l’ambiente attivo in cui opera il prodotto rilasciato. Mantenere distinti questi stati riduce l’ambiguità quando un test non riesce o una decisione deve essere riesaminata.
- Identificare le modifiche al codice sorgente, la configurazione e le attività sui dati incluse nella versione candidata.
- Registrare quali controlli sono stati completati e quali condizioni richiedono ancora una valutazione deliberata.
- Assegnare la responsabilità dell’approvazione, della distribuzione, dell’osservazione e di qualsiasi necessaria azione di ripristino.
- Conservare un contesto del rilascio sufficiente affinché una persona estranea all’attività immediata possa comprendere la decisione.
Creare un percorso con punti di controllo espliciti
Un flusso di lavoro per il rilascio dovrebbe descrivere il passaggio tra stati, anziché presentare una raccolta disorganica di strumenti. L’integrazione continua, spesso abbreviata in CI, è un processo automatizzato che genera e controlla le modifiche man mano che vengono combinate. La CI può supportare un punto di controllo, ma è comunque il team a decidere che cosa significhi superarlo e se sia necessaria un’ulteriore revisione del prodotto, dei dati o della piattaforma.
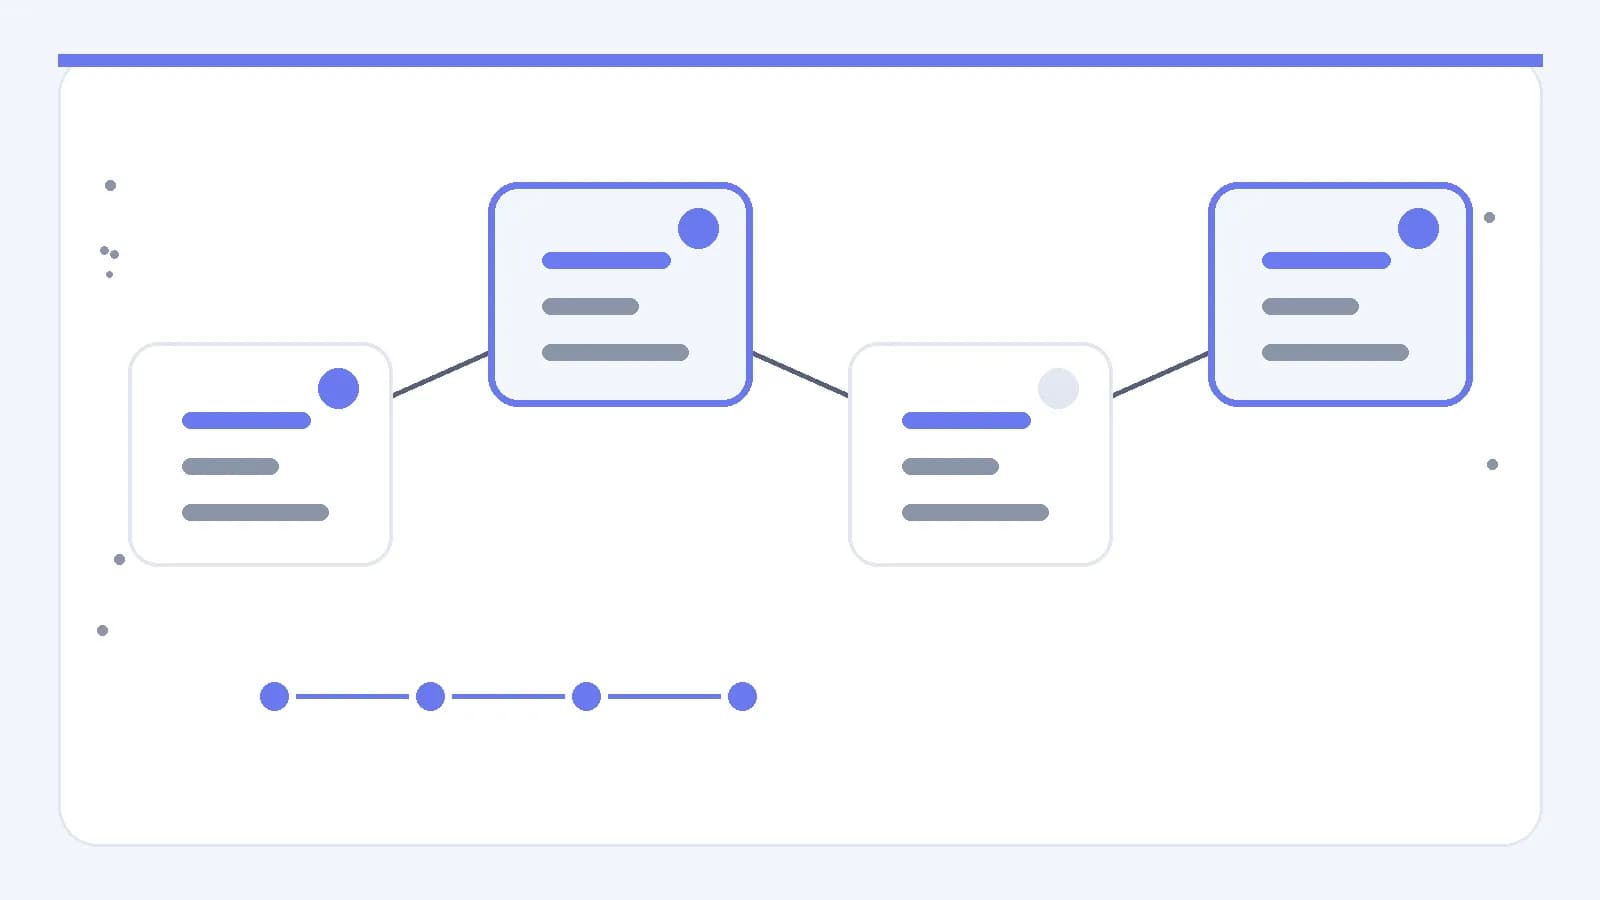
Un flusso di lavoro compatto potrebbe passare dal codice sorgente revisionato a un artefatto generato, quindi alla verifica, all’approvazione, alla distribuzione e all’osservazione. Ogni transizione dovrebbe avere una condizione di ingresso e una persona responsabile. Le regole di invio specifiche della piattaforma, i requisiti di firma e il comportamento della distribuzione sono condizioni di implementazione che il team deve verificare, non ipotesi da incorporare in un processo generico.
- Creare un artefatto identificabile a partire da uno stato approvato del codice sorgente e da una configurazione registrata.
- Eseguire controlli automatizzati che affrontino i rischi tecnici noti e rifiutino gli artefatti inutilizzabili.
- Completare una revisione mirata del comportamento del prodotto, delle modifiche ai dati e delle condizioni specifiche della piattaforma.
- Approvare la distribuzione solo quando le questioni irrisolte hanno una persona responsabile e una decisione esplicita.
Mantenere comprensibile ogni modifica
Il rischio del rilascio dipende in parte da quanti elementi il team deve valutare contemporaneamente. Una raccomandazione pratica è mantenere coerenti le modifiche, in modo che il loro effetto previsto e le loro dipendenze possano essere descritti chiaramente. Questo non significa che ogni rilascio debba essere piccolo. Una modifica coordinata più ampia può essere appropriata quando separarne le parti creerebbe stati incompatibili o più lavoro operativo.
La documentazione del rilascio dovrebbe collegare una modifica al suo scopo, alle aree interessate e al piano di verifica. Dovrebbe inoltre identificare migrazioni, interruttori di configurazione e dipendenze da sistemi esterni. Una migrazione è una modifica controllata dei dati archiviati o della loro struttura. Se una migrazione non può essere annullata in sicurezza, il team dovrebbe considerare il ripristino come una correzione in avanti, per esempio una migrazione correttiva, e provare i passaggi necessari prima della distribuzione.
Verificare in base al rischio, non per rituale
Anche una lunga lista di controllo può non rilevare la condizione importante. La verifica dovrebbe seguire le probabili superfici di errore del rilascio specifico. Una modifica visiva può richiedere una revisione nei layout pertinenti. Una modifica ai dati può richiedere controlli sui record esistenti, sulle operazioni interrotte e sulla compatibilità tra gli stati vecchi e nuovi dell’applicazione. Queste sono questioni di progettazione del rilascio, non prescrizioni universali per i test.
L’automazione è utile per condizioni ripetibili con criteri chiari di superamento o fallimento. È meglio riservare la revisione umana ai comportamenti ambigui del prodotto, agli stati insoliti dei dati e alle valutazioni che non possono essere espresse in modo affidabile come controllo meccanico. Il team dovrebbe eliminare periodicamente i controlli che non contribuiscono più a una decisione e rafforzare quelli relativi alle incertezze ricorrenti.
- Chiedere quale comportamento del prodotto sarebbe costoso o difficile da correggere dopo la distribuzione.
- Verificare le ipotesi ai confini del sistema, compresi i formati dei dati, l’autenticazione e le integrazioni esterne.
- Provare i passaggi di ripristino quando un comando errato o un’autorizzazione mancante potrebbero bloccare la risposta.
- Documentare qualsiasi incertezza accettata e il segnale che indurrebbe il team a riconsiderare la decisione.
Pianificare insieme osservazione e ripristino
L’osservabilità consiste nel disporre di segnali sufficienti per comprendere lo stato del software in esecuzione. Questi segnali possono includere log strutturati, eventi operativi, segnalazioni di errori o indicatori di integrità specifici del prodotto, nel rispetto delle decisioni del prodotto in materia di privacy e trattamento dei dati. La domanda progettuale importante è se ogni segnale possa supportare un’azione, non se il team abbia raccolto un grande volume di informazioni.
Un rollback è l’azione di tornare da un rilascio a uno stato funzionante precedente. Non dovrebbe essere considerato una risposta automatica. Le migrazioni dei dati, le dipendenze esterne o gli stati misti dell’applicazione possono rendere non sicura un’inversione diretta. Il team dovrebbe decidere in anticipo se la risposta appropriata sia un rollback, un rilascio correttivo, la disattivazione di un percorso isolato o la limitazione temporanea di un’operazione interessata.
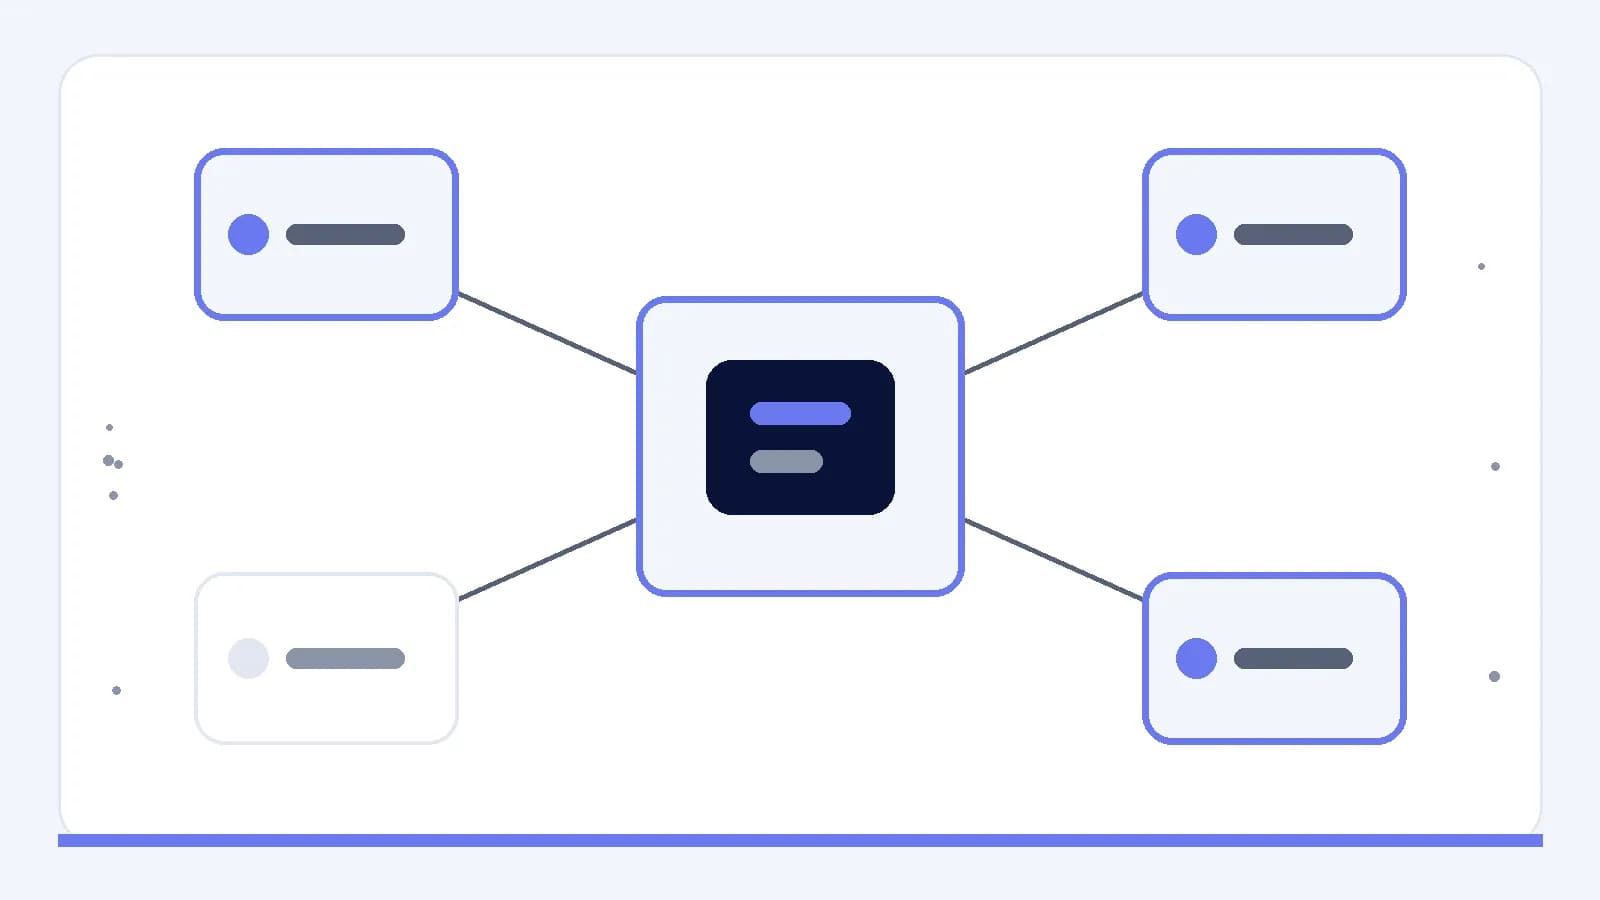
Una mappa dell’affidabilità può collegare il sistema centrale agli stati circostanti e mettere in evidenza un’area che richiede ancora attenzione. La persona responsabile del rilascio può usare questa visualizzazione per indicare il segnale pertinente, la persona incaricata della decisione e l’azione di ripristino. Se uno di questi elementi manca, la lacuna dovrebbe restare visibile, anziché essere trasformata in un’approvazione implicita.
Rendere riesaminabile la decisione di rilascio
Prima della distribuzione, un piccolo team dovrebbe essere in grado di rispondere a un insieme conciso di domande: Che cosa sta cambiando esattamente? Quali ipotesi sono state verificate? Che cosa rimane incerto? Quali segnali mostreranno se il rilascio funziona come previsto? Chi può scegliere ed eseguire il percorso di ripristino? Risposte chiare forniscono una base di valutazione più solida rispetto a un passaggio di approvazione puramente formale.
Il quadro pratico è quindi un ciclo connesso: identificare l’artefatto, farlo passare attraverso punti di controllo espliciti, verificare i rischi specifici della modifica, osservare le condizioni rilevanti e preparare un percorso di ripristino proporzionato. Il processo è maturo quando aiuta il team a prendere e riesaminare decisioni con minore ambiguità, pur restando abbastanza semplice da seguire durante il normale lavoro sul prodotto.