Progettare app mobili per una continuità interrotta
Un quadro pratico per gestire l’uso offline, le risposte ritardate e le sessioni interrotte senza trattare queste condizioni come guasti eccezionali del prodotto.
Supermoon Software / 24 luglio 2026 / 6 min di lettura
Un prodotto mobile deve essere progettato per una connettività variabile, risposte ritardate e sessioni che terminano senza preavviso. Non si tratta soltanto di casi limite tecnici. Queste condizioni determinano se un’azione è comprensibile, se il lavoro incompleto viene conservato e se l’interfaccia può spiegare che cosa accadrà in seguito.
La domanda utile per la progettazione non è semplicemente se un’app funziona offline. Occorre stabilire quali parti restano disponibili, quale stato può conservare il dispositivo e come vengono riconciliate le azioni locali quando la comunicazione riprende. Rispondere presto a queste domande produce un modello di prodotto più chiaro per la progettazione, l’ingegneria e i test.
Progettare per la continuità, non per una connessione perfetta
Una richiesta che dipende dalla connessione può fallire prima di iniziare, durante l’elaborazione o dopo essere stata accettata dal sistema remoto. L’interfaccia potrebbe non sapere quale caso si sia verificato. I team di prodotto hanno quindi bisogno di una politica esplicita per l’incertezza, anziché di un messaggio di errore generico che tratti allo stesso modo ogni interruzione.
Continuità significa preservare il significato dell’attività in queste condizioni. Una vista di lettura potrebbe continuare a usare materiale archiviato, mentre un flusso di invio potrebbe conservare una bozza completata senza dichiarare che è stata consegnata. Il comportamento appropriato dipende dalle conseguenze del ritardo, della duplicazione e delle informazioni obsolete.
Mappare lo stato prima di progettare le schermate
Lo stato è l’insieme delle informazioni necessarie per rappresentare il prodotto in un determinato momento. Lo stato locale è conservato sul dispositivo, mentre lo stato remoto è mantenuto altrove da un servizio controllato. Mappare entrambi permette di individuare quali informazioni possono essere mostrate subito, quali richiedono una verifica e quali possono diventare incoerenti.
- Individuare le informazioni che possono restare utili quando non sono più aggiornate.
- Contrassegnare le azioni che non devono essere ripetute senza verificarne il risultato remoto.
- Separare l’input incompleto dai record confermati e dai dettagli temporanei dell’interfaccia.
- Definire che cosa deve sopravvivere alla chiusura di una sessione, a un riavvio o al fallimento di una richiesta.
Una mappa degli stati deve descrivere le transizioni oltre alle schermate. Per ogni azione importante, occorre chiedersi che cosa mostri l’interfaccia prima della richiesta, durante l’attesa, dopo la conferma e in seguito a un errore ambiguo. Questa sequenza rende visibili gli stati di recupero mancanti prima che diventino decisioni di implementazione frammentarie.
Rendere leggibili le azioni ritardate
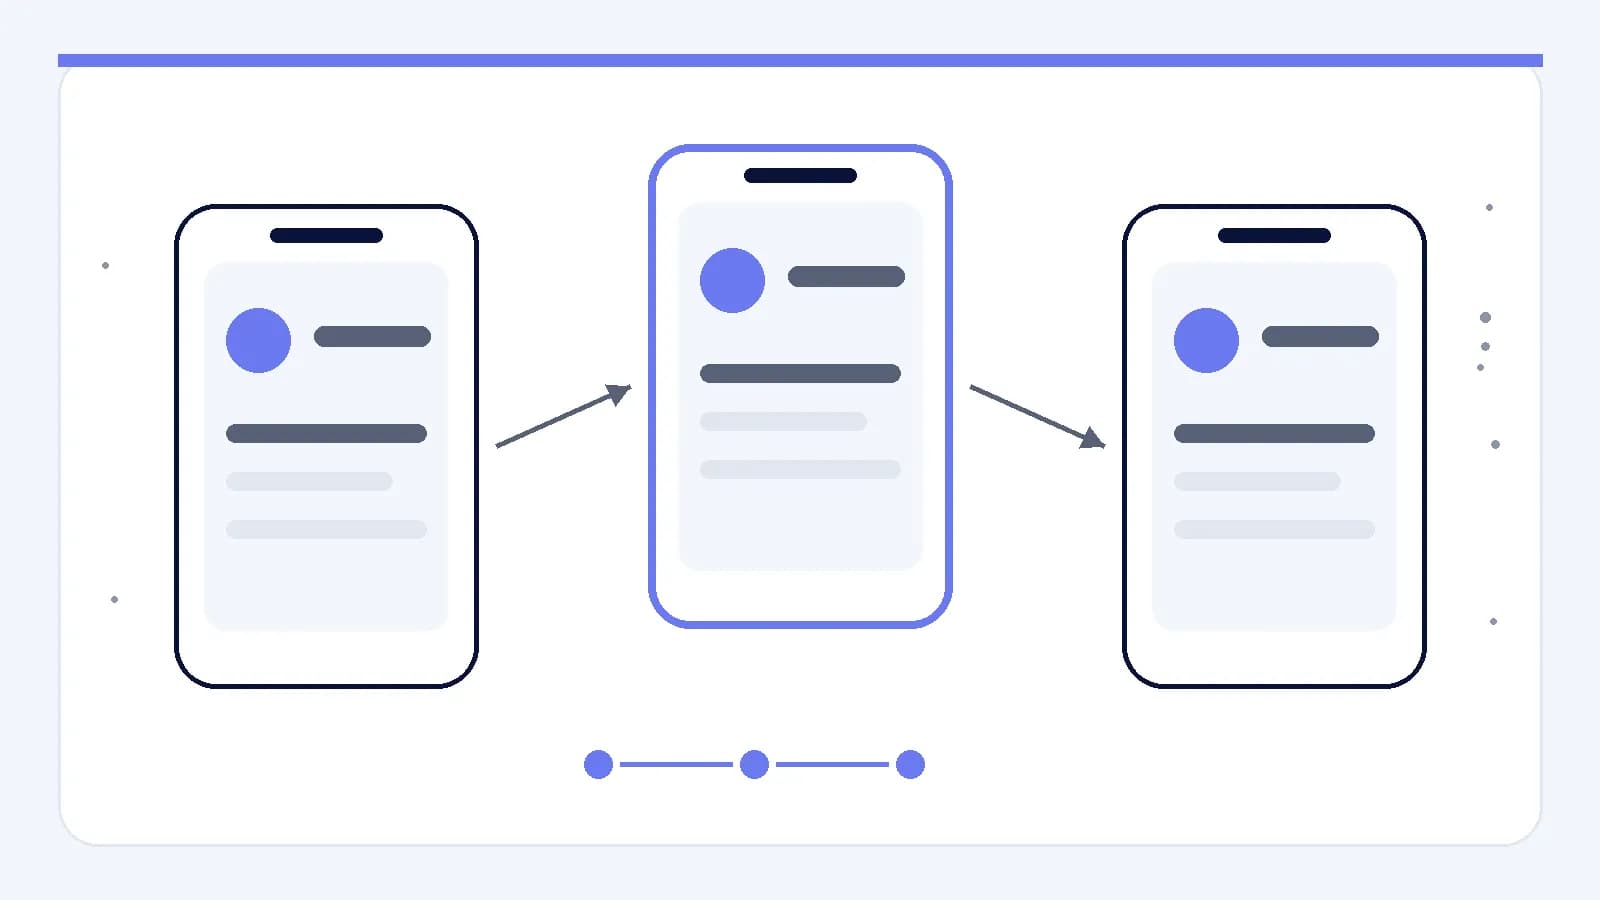
La latenza è il tempo che intercorre tra l’avvio di un’azione e la ricezione di una risposta utilizzabile. Durante questo intervallo, l’interfaccia deve comunicare se l’input è stato accettato localmente, se la conferma remota è in sospeso e se un’altra azione creerebbe un duplicato. Un indicatore di caricamento, da solo, raramente risponde a queste domande sul prodotto.
- Dare subito riscontro all’azione senza suggerire che sia stata completata da remoto.
- Conservare l’input pertinente finché il risultato resta incerto.
- Mostrare uno stato di attesa stabile quando l’attesa potrebbe protrarsi oltre la schermata corrente.
- Offrire un nuovo tentativo solo quando la ripetizione dell’operazione è definita sicura.
- Sostituire lo stato temporaneo con un risultato confermato o recuperabile.
Anche una politica per i nuovi tentativi richiede supporto tecnico. L’idempotenza è una proprietà che consente di inviare nuovamente la stessa operazione senza applicarne l’effetto previsto più di una volta. Quando il sistema controllato è in grado di supportare l’idempotenza, un identificatore di richiesta idempotente può ridurre l’ambiguità. Quando il sistema controllato non è in grado di supportarla, l’interfaccia potrebbe dover effettuare una verifica prima di riprovare.
Riconciliare la realtà locale e quella remota
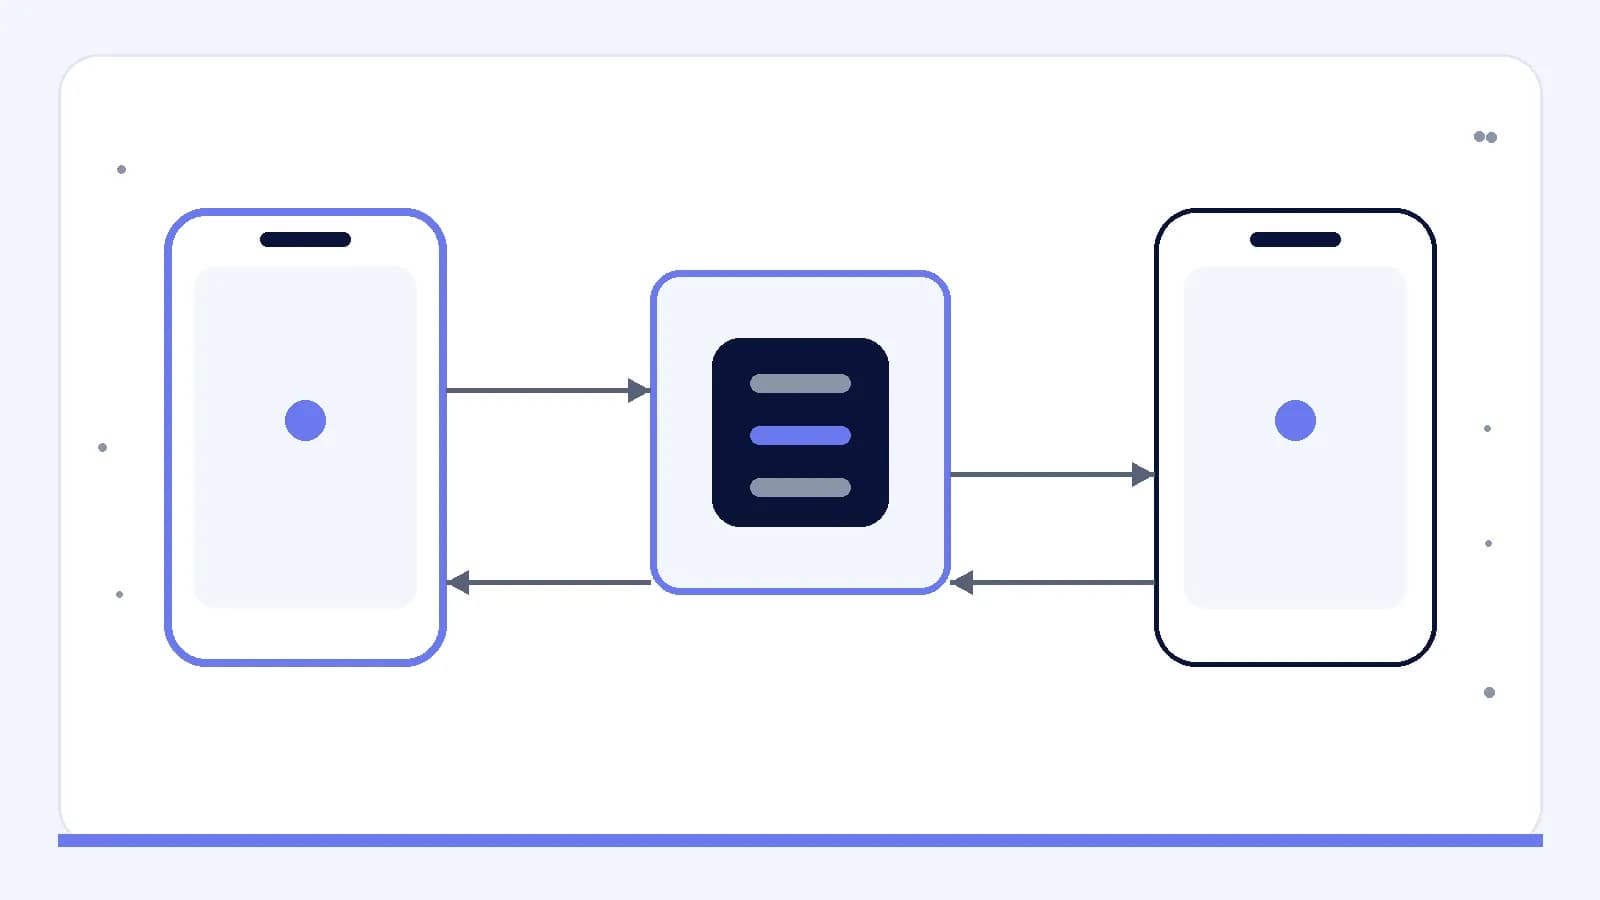
La sincronizzazione è il processo che porta lo stato locale e quello remoto a una forma concordata. Non è una singola azione di aggiornamento. Un prodotto deve decidere quale lato abbia autorità per ciascun campo, come siano rappresentate le modifiche in sospeso e che cosa accada quando entrambi i lati sono cambiati durante l’interruzione.
La risoluzione dei conflitti è la politica usata quando modifiche concorrenti non possono essere unite automaticamente. Una preferenza innocua potrebbe usare l’ultimo valore accettato, mentre i contenuti modificati potrebbero richiedere la conservazione di entrambe le copie o la richiesta di una scelta. La politica deve seguire il significato dei dati, anziché applicare ovunque un’unica regola.
Conservare deliberatamente il lavoro interrotto
Una sessione interrotta può lasciare input preziosi in memoria, nell’archiviazione persistente del dispositivo o da nessuna parte. La persistenza consiste nell’archiviare informazioni affinché restino disponibili dopo la conclusione del processo corrente. I team devono decidere che cosa meriti di essere conservato, per quanto tempo resti pertinente e quando il suo ripristino potrebbe risultare fuorviante.
- Salvare le bozze in momenti significativi, non soltanto al momento dell’invio finale.
- Distinguere l’input ripristinato dalle informazioni già accettate da remoto.
- Evitare di conservare materiale sensibile, a meno che le condizioni di archiviazione non siano appropriate.
- Rimuovere il lavoro in sospeso obsoleto dopo una conferma chiara o un’eliminazione intenzionale.
Il ripristino deve includere il contesto, non soltanto i valori grezzi. Se un’app riapre un modulo, potrebbe anche dover spiegare se gli allegati sono ancora disponibili, se le informazioni dipendenti devono essere verificate e se un invio precedente è ancora in sospeso. Queste condizioni devono essere verificate per la piattaforma e per la progettazione dell’archiviazione effettivamente adottate.
Testare i percorsi in condizioni variabili
Una schermata può apparire corretta mentre il percorso complessivo perde dati o ripete un’azione. I test devono quindi variare la connettività e i confini della sessione durante un’attività. L’obiettivo è esaminare le transizioni di stato del prodotto, compresi i momenti in cui l’interfaccia e il sistema remoto dispongono temporaneamente di informazioni diverse.
- Avviare un’azione con la connessione attiva, quindi interrompere la comunicazione prima della conferma.
- Chiudere la sessione mentre un lavoro è in sospeso, quindi riaprirla.
- Ripetere un’azione dopo una risposta ambigua ed esaminare il risultato.
- Modificare le stesse informazioni localmente e da remoto prima della sincronizzazione.
- Ripristinare la connettività quando il lavoro in coda non è più valido.
Questi scenari sono particolarmente utili quando i risultati attesi vengono documentati prima dell’implementazione. Per ciascuno, occorre specificare che cosa viene archiviato, che cosa può dichiarare l’interfaccia, che cosa può essere ritentato e come il prodotto torna a uno stato stabile. L’esecuzione in background e il comportamento dell’archiviazione specifici della piattaforma devono restare elementi da verificare, non supposizioni.
Scegliere la politica per gli errori prima delle rifiniture
Un quadro pratico parte da quattro decisioni: quali attività restano utili senza connessione, quali azioni richiedono una conferma remota, quale lavoro locale deve sopravvivere a un’interruzione e come vengono riconciliati gli stati in conflitto. Queste decisioni stabiliscono i limiti entro cui i dettagli dell’interfaccia possono essere progettati con onestà.
La revisione finale deve seguire percorsi completi, anziché singole schermate di esito positivo. Occorre tracciare ogni azione importante attraverso l’attesa, la disconnessione, la chiusura, il ripristino, il nuovo tentativo e il conflitto. Se ogni transizione ha un responsabile, uno stato visibile e un percorso di recupero, l’uso offline e la latenza diventano condizioni definite del prodotto anziché eccezioni non specificate.