Ingénierie des mises en production pour petites équipes produit
Un cadre pratique pour passer d’un code terminé à une mise en production maîtrisée, avec des points de contrôle clairs, une vérification proportionnée et des plans de reprise.
Supermoon Software / 4 août 2026 / 7 min de lecture
Une fonctionnalité n’est pas terminée simplement parce que son code est complet. Elle doit encore devenir un build qui puisse être identifié, vérifié, distribué et pris en charge sans dépendre de la mémoire ni d’une coordination improvisée. L’ingénierie des mises en production consiste à concevoir ce parcours entre une modification achevée et un logiciel disponible dans l’environnement auquel il est destiné.
Pour une petite équipe produit, l’objectif n’est pas de reproduire le processus d’une grande organisation. Il s’agit de rendre les mises en production courantes compréhensibles et les mises en production exceptionnelles gérables. La question utile est de savoir si l’équipe peut expliquer ce qui est mis en production, quels éléments étayent la décision, comment la mise en production sera observée et ce qui se passera si une hypothèse importante se révèle erronée.
Traiter le parcours de mise en production comme une partie du produit
Le travail de mise en production concerne souvent le code, la configuration, les données, les systèmes de distribution et la communication produit. Un processus judicieux attribue explicitement des responsables et des points de contrôle à ces éléments. Cela ne nécessite pas un service dédié aux mises en production. Il faut une définition commune du parcours de mise en production et un petit ensemble de documents qu’un autre membre de l’équipe puisse consulter.
Le processus doit rendre visibles les états importants. Un artefact de build est le logiciel empaqueté produit à partir du code source. Une version candidate est un artefact dont la distribution est envisagée. La production est l’environnement actif dans lequel fonctionne le produit mis en production. Le maintien d’une distinction entre ces états réduit l’ambiguïté lorsqu’un test échoue ou qu’une décision doit être réexaminée.
- Identifier les modifications du code source, la configuration et le travail sur les données inclus dans la version candidate.
- Consigner les contrôles terminés et les conditions qui exigent encore un jugement délibéré.
- Attribuer la responsabilité de l’approbation, de la distribution, de l’observation et de toute mesure de reprise nécessaire.
- Conserver suffisamment de contexte sur la mise en production pour qu’une personne extérieure à la tâche immédiate puisse comprendre la décision.
Construire un parcours avec des points de contrôle explicites
Un workflow de mise en production doit décrire le passage entre les états plutôt que présenter un ensemble disparate d’outils. L’intégration continue, souvent abrégée en CI, est un processus automatisé qui génère et vérifie les modifications à mesure qu’elles sont combinées. La CI peut prendre en charge un point de contrôle, mais l’équipe décide toujours ce que signifie sa validation et si une analyse supplémentaire du produit, des données ou de la plateforme est nécessaire.
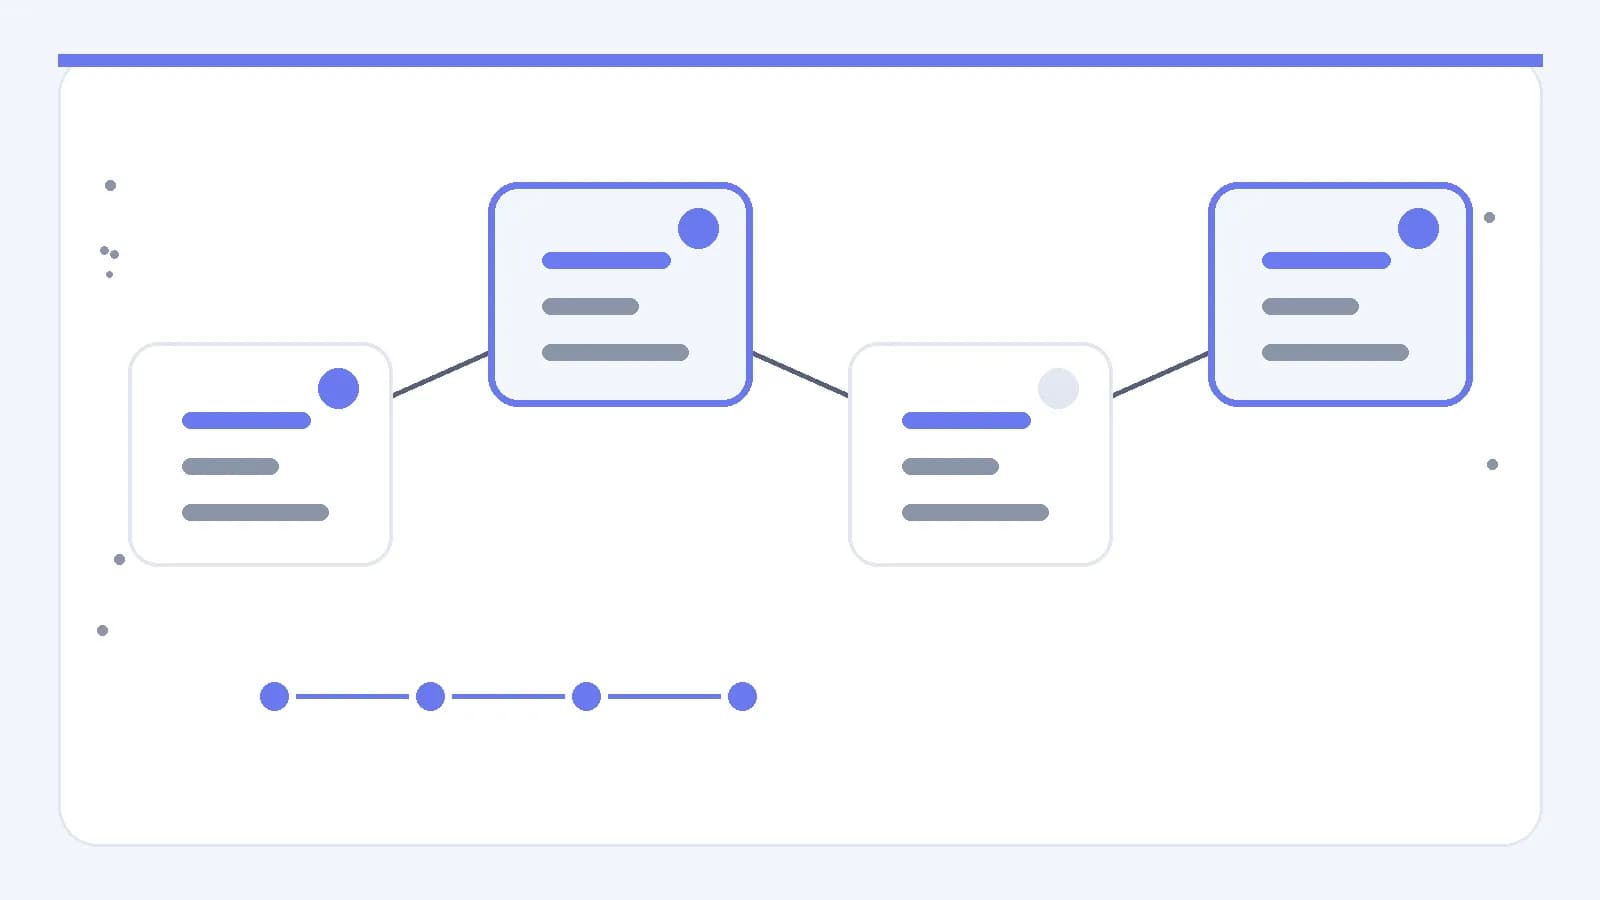
Un workflow compact pourrait passer du code source examiné à un artefact généré, puis à la vérification, à l’approbation, à la distribution et à l’observation. Chaque transition doit avoir une condition d’entrée et une personne responsable. Les règles de soumission propres à chaque plateforme, les exigences de signature et le comportement de la distribution sont des conditions de mise en œuvre que l’équipe doit vérifier, et non des hypothèses à intégrer dans un processus générique.
- Créer un artefact identifiable à partir d’un état approuvé du code source et d’une configuration consignée.
- Exécuter des contrôles automatisés qui traitent les risques techniques connus et rejettent les artefacts inutilisables.
- Effectuer une analyse ciblée du comportement du produit, des modifications des données et des conditions propres à la plateforme.
- N’approuver la distribution que lorsque les préoccupations non résolues ont un responsable et font l’objet d’une décision explicite.
Faire en sorte que chaque modification reste compréhensible
Le risque associé à la mise en production dépend en partie du nombre d’éléments que l’équipe doit examiner simultanément. Une recommandation pratique consiste à préserver la cohérence des modifications afin de pouvoir énoncer clairement leur effet attendu et leurs dépendances. Cela ne signifie pas que chaque mise en production doit être limitée. Une modification coordonnée plus vaste peut être appropriée si la séparation de ses composants créait des états incompatibles ou davantage de travail opérationnel.
Le dossier de mise en production doit relier une modification à son objectif, aux domaines concernés et au plan de vérification. Il doit également identifier les migrations, les commutateurs de configuration et les dépendances à l’égard de systèmes externes. Une migration est une modification contrôlée des données stockées ou de leur structure. Si une migration ne peut pas être annulée sans risque, l’équipe doit envisager la reprise sous la forme d’une correction vers l’avant, telle qu’une migration corrective, et répéter les étapes requises avant la distribution.
Vérifier en fonction du risque, et non par rituel
Une longue liste de contrôle peut malgré tout omettre la condition qui compte. La vérification doit suivre les surfaces de défaillance probables de la mise en production concernée. Un ajustement visuel peut nécessiter une analyse sur les mises en page pertinentes. Une modification des données peut exiger des contrôles portant sur les enregistrements existants, les opérations interrompues et la compatibilité entre les anciens et les nouveaux états de l’application. Ce sont des questions de conception propres à la mise en production, et non des prescriptions universelles de test.
L’automatisation est utile pour les conditions reproductibles assorties de critères clairs de réussite ou d’échec. Il vaut mieux réserver l’analyse humaine aux comportements ambigus du produit, aux états inhabituels des données et aux jugements qui ne peuvent pas être exprimés de façon fiable sous forme de contrôle mécanique. L’équipe doit périodiquement supprimer les contrôles qui n’éclairent plus une décision et renforcer ceux qui portent sur des incertitudes récurrentes.
- Demander quel comportement du produit serait coûteux ou difficile à corriger après la distribution.
- Vérifier les hypothèses aux limites du système, notamment les formats de données, l’authentification et les intégrations externes.
- Tester les étapes de reprise lorsqu’une commande incorrecte ou une autorisation manquante pourrait bloquer la réponse.
- Documenter toute incertitude acceptée ainsi que le signal qui amènerait l’équipe à reconsidérer sa décision.
Planifier ensemble l’observation et la reprise
L’observabilité consiste à disposer de suffisamment de signaux pour comprendre l’état du logiciel en fonctionnement. Ces signaux peuvent comprendre des journaux structurés, des événements opérationnels, des rapports d’erreur ou des indicateurs de santé propres au produit, sous réserve des décisions du produit concernant la confidentialité et le traitement des données. La question de conception importante est de savoir si chaque signal peut étayer une action, et non si l’équipe a recueilli un grand volume d’informations.
Un retour arrière est l’action qui consiste à revenir d’une mise en production à un état fonctionnel antérieur. Il ne doit pas être considéré comme une réponse automatique. Les migrations de données, les dépendances externes ou la coexistence de plusieurs états de l’application peuvent rendre une annulation directe peu sûre. L’équipe doit décider à l’avance si la réponse appropriée est un retour arrière, une version corrective, la désactivation d’un parcours isolé ou la limitation temporaire d’une opération concernée.
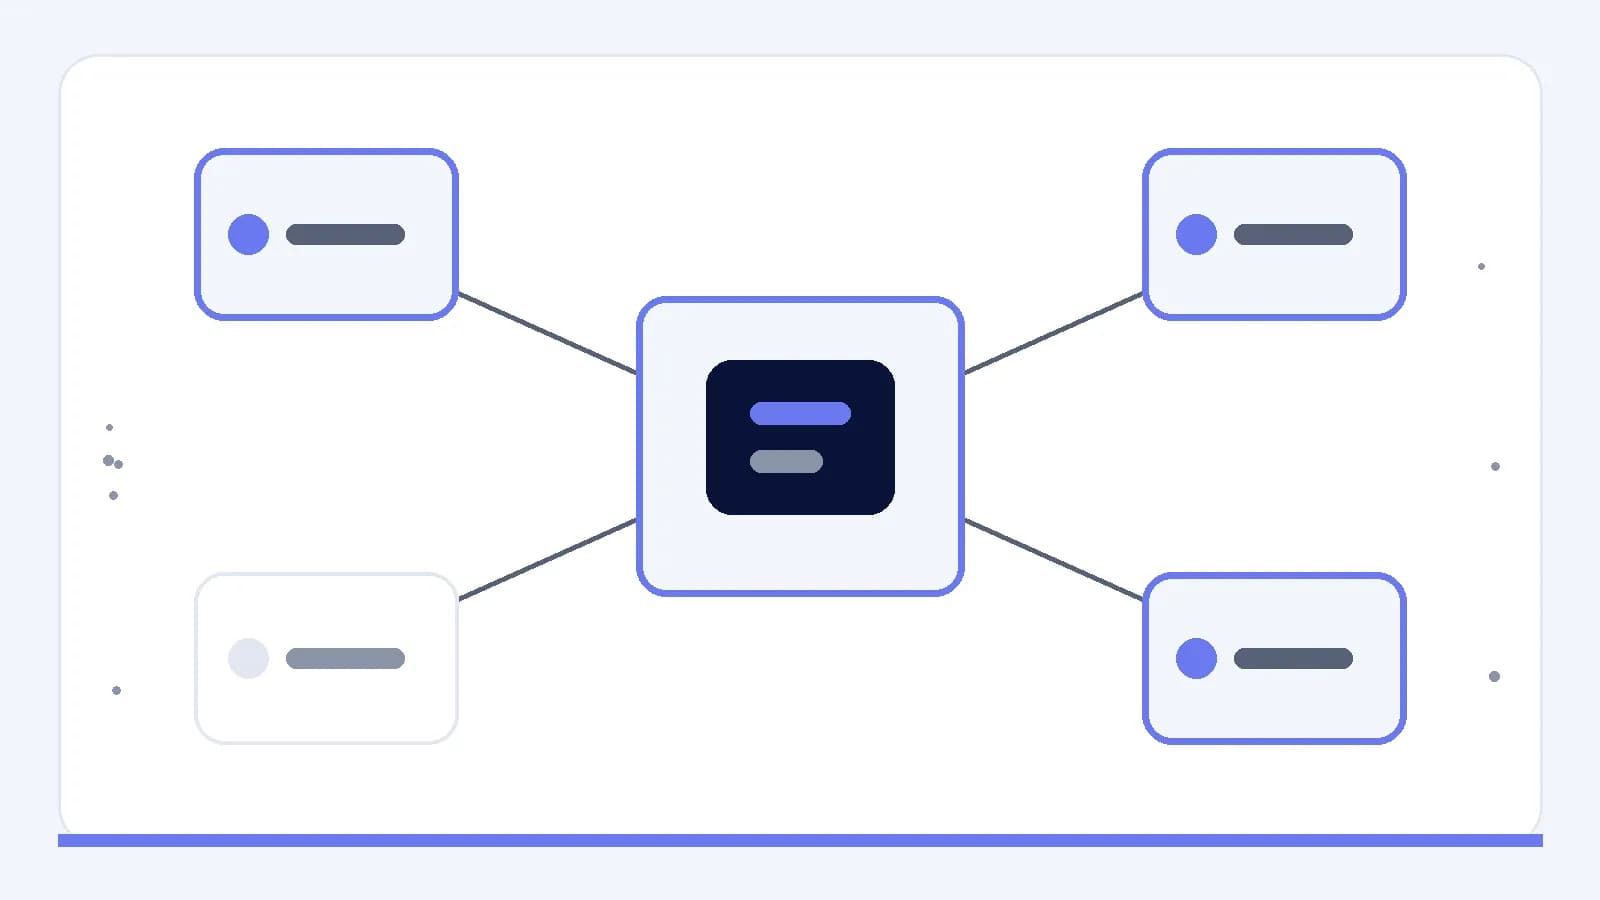
Une carte de fiabilité peut relier le système central aux états qui l’entourent et faire apparaître un domaine qui nécessite encore de l’attention. La personne responsable de la mise en production peut utiliser cette vue pour désigner le signal pertinent, la personne chargée de la décision et la mesure de reprise. Si l’un de ces éléments manque, la lacune doit rester visible plutôt que d’être transformée en approbation implicite.
Rendre la décision de mise en production réexaminable
Avant la distribution, une petite équipe doit pouvoir répondre à un ensemble concis de questions : Qu’est-ce qui change exactement ? Quelles hypothèses ont été vérifiées ? Quelles incertitudes subsistent ? Quels signaux indiqueront que la mise en production fonctionne comme prévu ? Qui peut choisir et exécuter le parcours de reprise ? Des réponses claires offrent une base de jugement plus solide qu’une étape d’approbation purement cérémonielle.
Le cadre pratique constitue donc une boucle reliée : identifier l’artefact, le faire passer par des points de contrôle explicites, vérifier les risques propres à la modification, observer les conditions pertinentes et préparer un parcours de reprise proportionné. Le processus est mature lorsqu’il aide l’équipe à prendre et à réexaminer des décisions avec moins d’ambiguïté, tout en restant assez simple pour être suivi dans le cadre du travail produit habituel.