Ingeniería de lanzamientos para pequeños equipos de producto
Un marco práctico para llevar el software desde el código terminado hasta un lanzamiento controlado, con puntos de control claros, verificación proporcionada y planes de recuperación.
Supermoon Software / 4 de agosto de 2026 / 6 min de lectura
Una funcionalidad no está terminada por el mero hecho de que su código esté completo. Aún debe convertirse en una compilación que pueda identificarse, comprobarse, distribuirse y mantenerse sin depender de la memoria ni de una coordinación improvisada. La ingeniería de lanzamientos es la práctica de diseñar ese recorrido desde un cambio terminado hasta un software disponible en el entorno previsto.
Para un equipo de producto pequeño, el objetivo no es reproducir el proceso de una gran organización. Se trata de hacer que los lanzamientos rutinarios sean comprensibles y que los excepcionales sean gestionables. La pregunta útil es si el equipo puede explicar qué se va a lanzar, qué pruebas respaldan la decisión, cómo se observará el lanzamiento y qué ocurrirá si una suposición importante resulta ser incorrecta.
Tratar el proceso de lanzamiento como parte del producto
El trabajo de lanzamiento suele abarcar código, configuración, datos, sistemas de distribución y comunicación del producto. Un proceso sensato asigna responsables y puntos de control explícitos a estos elementos. Eso no exige un departamento dedicado a los lanzamientos. Exige una definición compartida del proceso de lanzamiento y un pequeño conjunto de registros que otro miembro del equipo pueda examinar.
El proceso debe hacer visibles los estados importantes. Un artefacto de compilación es el software empaquetado que se produce a partir del código fuente. Una versión candidata es un artefacto que se está considerando para su distribución. Producción es el entorno activo en el que funciona el producto lanzado. Mantener estos estados separados reduce la ambigüedad cuando falla una prueba o es necesario reconsiderar una decisión.
- Identificar los cambios en el código fuente, la configuración y el trabajo con datos incluidos en la versión candidata.
- Registrar qué comprobaciones se han completado y qué condiciones aún requieren una valoración deliberada.
- Asignar la responsabilidad de la aprobación, la distribución, la observación y cualquier medida de recuperación necesaria.
- Conservar suficiente contexto del lanzamiento para que alguien ajeno a la tarea inmediata pueda entender la decisión.
Crear un recorrido con puntos de control explícitos
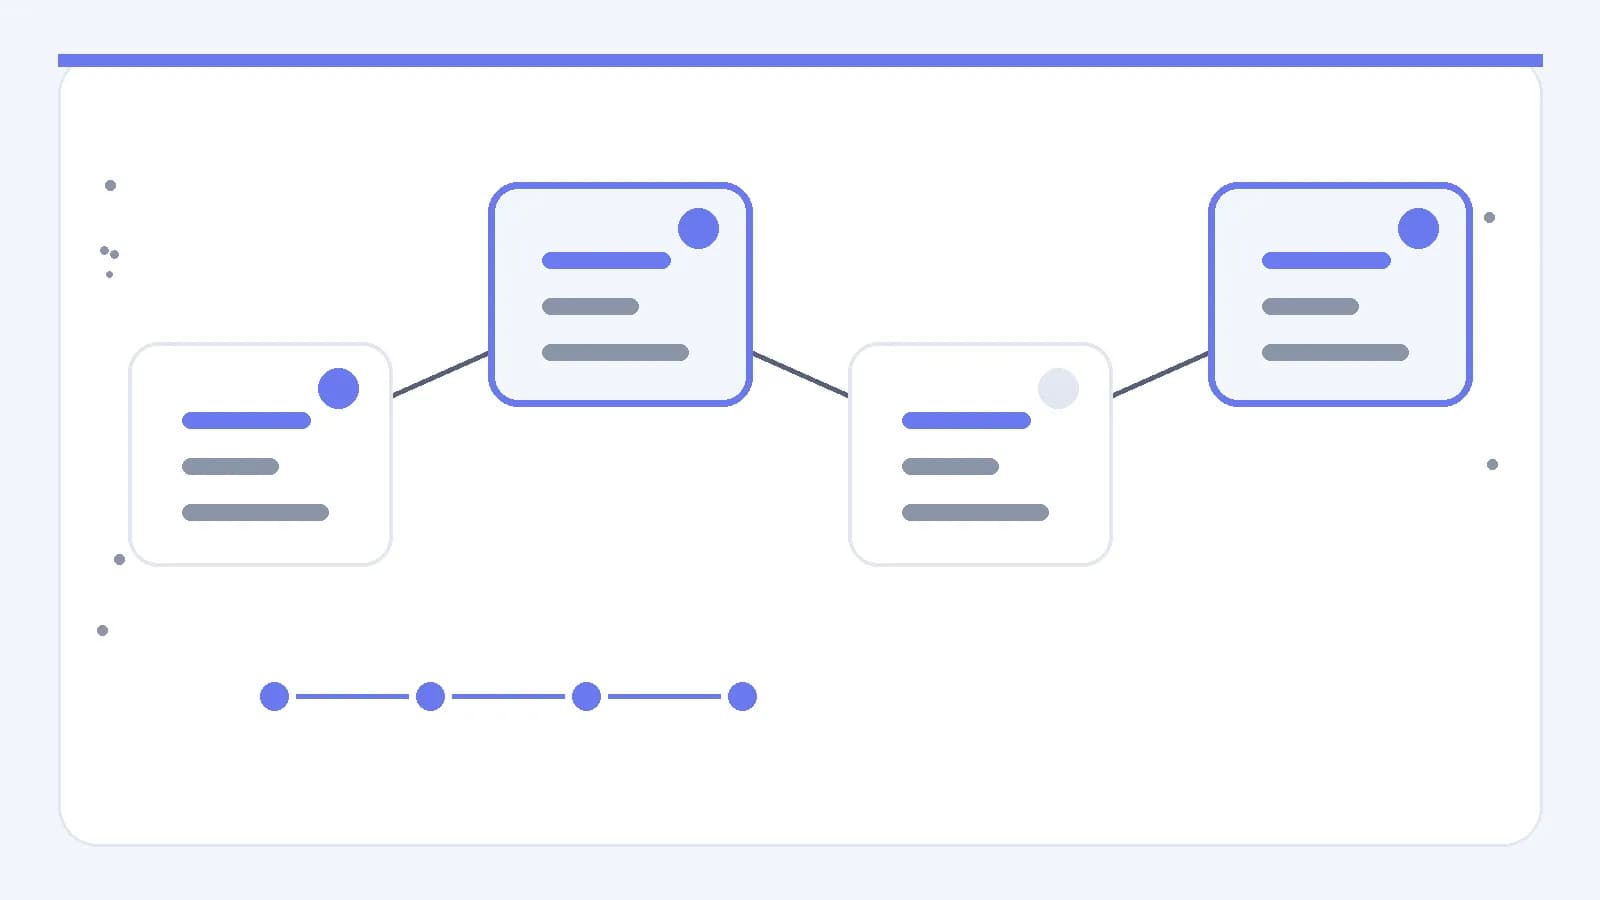
Un flujo de trabajo de lanzamiento debe describir el paso entre estados, en lugar de presentar un conjunto inconexo de herramientas. La integración continua, que suele abreviarse como CI, es un proceso automatizado que compila y comprueba los cambios a medida que se combinan. La CI puede respaldar un punto de control, pero el equipo sigue decidiendo qué significa superarlo y si hace falta una revisión adicional del producto, los datos o la plataforma.
Un flujo de trabajo compacto podría pasar del código fuente revisado a un artefacto generado y, después, a la verificación, la aprobación, la distribución y la observación. Cada transición debe tener una condición de entrada y una persona responsable. Las reglas de envío específicas de cada plataforma, los requisitos de firma y el comportamiento de la distribución son condiciones de implementación que el equipo debe verificar, en lugar de suposiciones que deban incorporarse a un proceso genérico.
- Crear un artefacto identificable a partir de un estado aprobado del código fuente y de una configuración registrada.
- Ejecutar comprobaciones automatizadas que aborden riesgos técnicos conocidos y rechacen los artefactos inutilizables.
- Completar una revisión específica del comportamiento del producto, los cambios en los datos y las condiciones propias de la plataforma.
- Aprobar la distribución solo cuando las cuestiones sin resolver tengan una persona responsable y una decisión explícita.
Mantener comprensible cada cambio
El riesgo del lanzamiento depende en parte de cuánto debe analizar el equipo al mismo tiempo. Una recomendación práctica es mantener la coherencia de los cambios, de modo que su efecto previsto y sus dependencias puedan expresarse con claridad. Esto no significa que todos los lanzamientos deban ser pequeños. Un cambio coordinado de mayor tamaño puede ser adecuado cuando separar sus partes generaría estados incompatibles o más trabajo operativo.
El registro del lanzamiento debe vincular un cambio con su propósito, las áreas afectadas y el plan de verificación. También debe identificar las migraciones, los conmutadores de configuración y las dependencias de sistemas externos. Una migración es un cambio controlado en los datos almacenados o en su estructura. Si una migración no puede revertirse con seguridad, el equipo debe plantear la recuperación como una reparación hacia delante, por ejemplo mediante una migración correctiva, y ensayar los pasos necesarios antes de la distribución.
Verificar según el riesgo, no por costumbre
Una lista de comprobación larga puede seguir pasando por alto la condición importante. La verificación debe ajustarse a las superficies de fallo probables del lanzamiento concreto. Un ajuste visual puede exigir una revisión en los diseños pertinentes. Un cambio en los datos puede requerir comprobaciones de los registros existentes, las operaciones interrumpidas y la compatibilidad entre los estados antiguos y nuevos de la aplicación. Estas son cuestiones de diseño del lanzamiento, no prescripciones universales para las pruebas.
La automatización resulta útil para condiciones repetibles con criterios claros de aprobación o rechazo. Es mejor reservar la revisión humana para comportamientos ambiguos del producto, estados de datos inusuales y valoraciones que no puedan expresarse de forma fiable mediante una comprobación mecánica. El equipo debe eliminar periódicamente las comprobaciones que ya no sirvan para tomar una decisión y reforzar las relacionadas con incertidumbres recurrentes.
- Preguntar qué comportamiento del producto sería costoso o difícil de corregir después de la distribución.
- Verificar las suposiciones en los límites del sistema, incluidos los formatos de datos, la autenticación y las integraciones externas.
- Probar los pasos de recuperación cuando una orden incorrecta o la falta de un permiso puedan bloquear la respuesta.
- Documentar cualquier incertidumbre aceptada y la señal que llevaría al equipo a reconsiderar su decisión.
Planificar conjuntamente la observación y la recuperación
La observabilidad consiste en disponer de señales suficientes para comprender el estado del software en funcionamiento. Esas señales pueden incluir registros estructurados, eventos operativos, informes de errores o indicadores de estado específicos del producto, sujetos a las decisiones del producto sobre privacidad y tratamiento de datos. La cuestión de diseño importante es si cada señal puede servir de base para una acción, no si el equipo ha recopilado un gran volumen de información.
Una reversión es el acto de volver desde un lanzamiento a un estado de funcionamiento anterior. No debe considerarse una respuesta automática. Las migraciones de datos, las dependencias externas o los estados mixtos de la aplicación pueden hacer que una reversión directa no sea segura. El equipo debe decidir de antemano si la respuesta adecuada consiste en revertir, publicar una versión correctiva, desactivar una ruta aislada o limitar temporalmente una operación afectada.
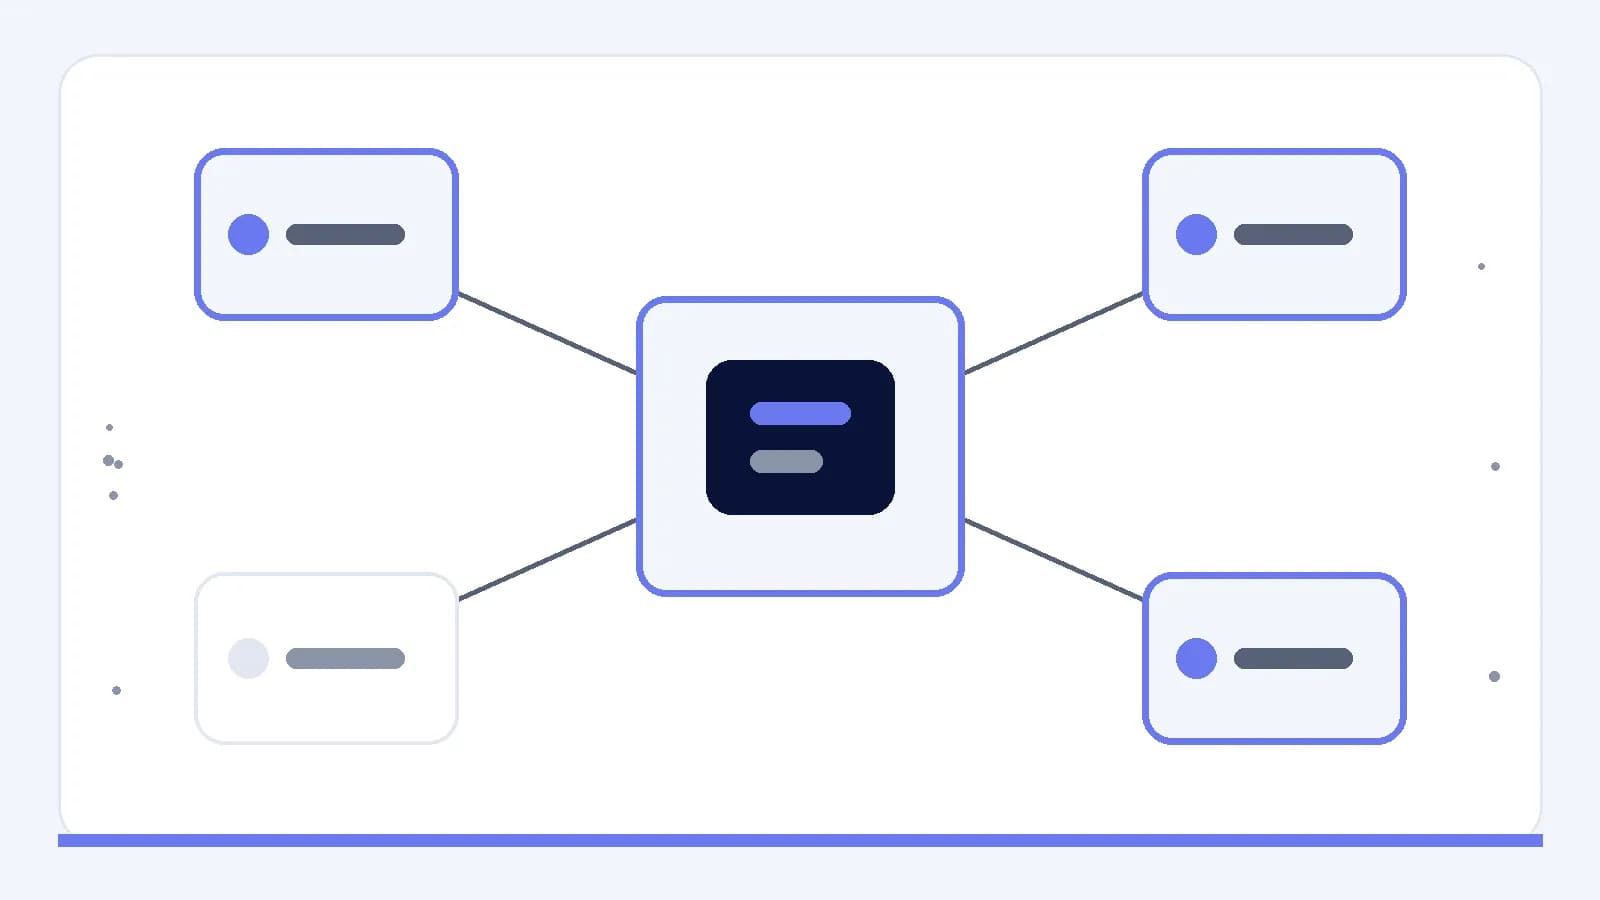
Un mapa de fiabilidad puede conectar el sistema central con los estados que lo rodean y mostrar un área que aún requiere atención. La persona responsable del lanzamiento puede utilizar esa vista para identificar la señal pertinente, la persona encargada de tomar la decisión y la medida de recuperación. Si falta alguno de esos elementos, la carencia debe seguir siendo visible en lugar de convertirse en una aprobación implícita.
Hacer revisable la decisión de lanzamiento
Antes de la distribución, un equipo pequeño debe poder responder a un conjunto conciso de preguntas: ¿Qué cambia exactamente? ¿Qué suposiciones se han verificado? ¿Qué sigue siendo incierto? ¿Qué señales mostrarán si el lanzamiento funciona según lo previsto? ¿Quién puede elegir y ejecutar el proceso de recuperación? Unas respuestas claras ofrecen una base más sólida para valorar la situación que un trámite ceremonial de aprobación.
Por tanto, el marco práctico es un ciclo conectado: identificar el artefacto, hacerlo pasar por puntos de control explícitos, verificar los riesgos específicos del cambio, observar condiciones relevantes y preparar un proceso de recuperación proporcionado. El proceso es maduro cuando ayuda al equipo a tomar y revisar decisiones con menos ambigüedad, al tiempo que mantiene la sencillez suficiente para seguirlo durante el trabajo habitual en el producto.