Diseño de controles de IA para acciones con consecuencias
Un marco práctico para funciones de IA transparentes que separan la asistencia de la ejecución y preservan una revisión efectiva antes de acciones con consecuencias.
Supermoon Software / 6 de octubre de 2026 / 7 min de lectura
Una función de IA pasa a tener consecuencias cuando su resultado puede provocar un cambio relevante, como enviar un mensaje, modificar un registro, publicar material o afectar al acceso. La importancia procede de la acción y de su contexto, no solo de la presencia de IA.
La transparencia en este contexto no consiste en mostrar por completo el procesamiento interno. Es una decisión de producto sobre lo que una persona necesita inspeccionar, cuestionar y cambiar antes de continuar. Un control efectivo exige límites claros entre el material generado, el criterio humano y la ejecución, además de una forma fiable de detener o revisar el proceso.
Clasificar la consecuencia antes de diseñar la interfaz
El primer paso es describir la acción en términos concretos. Hay que identificar qué cambia, quién o qué podría verse afectado y lo difícil que sería deshacer el cambio. Una clasificación basada únicamente en la complejidad técnica puede pasar por alto las consecuencias prácticas de una operación sencilla. El mismo texto generado, por ejemplo, podría seguir siendo una nota editable o convertirse en material preparado para su publicación, en función de la decisión de producto que lo rodee.
- ¿Qué puede cambiar fuera de la pantalla actual?
- ¿Quién o qué podría verse afectado por la acción?
- ¿Puede deshacerse la acción sin crear otro problema?
- ¿Qué información se necesita para una revisión fundamentada?
- ¿Qué fallos deberían detener el proceso por completo?
Esta clasificación puede orientar el grado de revisión que ofrece la interfaz. Un borrador que se mantiene privado puede justificar controles sencillos. Una función hipotética que envíe, publique o elimine algo debería presentar un punto de comprobación más claro. El umbral pertinente depende del contexto del producto y debería documentarse como una decisión de diseño, incluido qué requiere confirmación y qué sigue siendo editable libremente.
Separar la asistencia de la ejecución
Una interfaz debería distinguir entre producir una sugerencia y llevar a cabo una acción. Si ambas cosas suceden mediante un único control ambiguo, la persona que revisa el resultado podría no saber si está editando una propuesta o autorizando un cambio. Los estados separados dan a la interfaz margen para comunicar qué se ha generado, qué sigue siendo editable y qué autorizaría la aprobación.
- Definir la solicitud y mostrar la información seleccionada para el procesamiento.
- Presentar el resultado generado como un borrador revisable, no como una acción completada.
- Permitir que los campos, datos de entrada o instrucciones pertinentes se cambien antes de la aprobación.
- Utilizar un paso de confirmación diferenciado para la propia acción con consecuencias.
La confirmación debería nombrar la acción en lugar de recurrir a etiquetas generales. También debería reflejar el último estado revisado. Si una modificación hace que el sistema genere un resultado sustancialmente diferente, la interfaz debería volver a la revisión en vez de considerar la aprobación anterior como permiso para el nuevo resultado. Los equipos también deberían decidir si cerrar, salir de la página o perder la conexión conserva el borrador, cancela la acción o vuelve a solicitar confirmación.
Mostrar la cadena desde los datos de entrada hasta la revisión
Una explicación útil sigue el recorrido de la decisión. Identifica los datos de entrada seleccionados, el paso de procesamiento, el resultado generado y el punto en el que tiene lugar la revisión humana. Esto no exige exponer todos los parámetros internos. Exige presentar las partes que podrían cambiar la decisión de quien revisa, evitando detalles técnicos que no contribuyan a esa decisión.
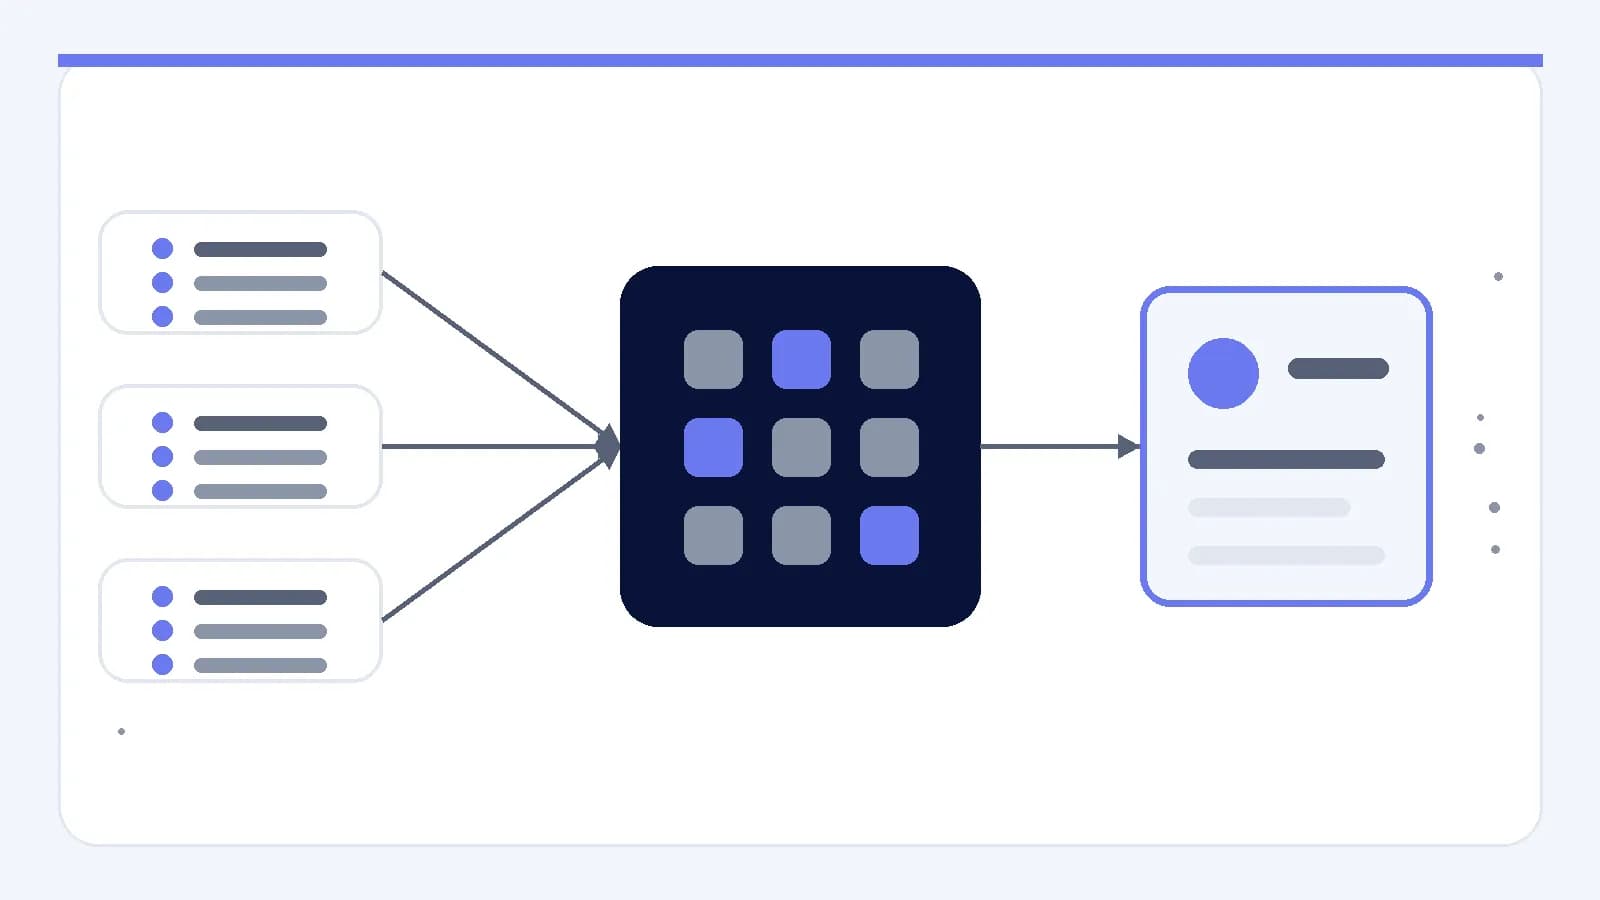
Si la función combina varias fuentes, hay que etiquetarlas según su función y mostrar de forma visible los datos de entrada que pueden eliminarse. Cuando las transformaciones sean importantes, deberían describirse con lenguaje práctico, por ejemplo, indicando que se resumen las notas seleccionadas o se agrupan los registros enviados. Si no puede determinarse el origen de un dato de entrada dentro del producto, la interfaz debería mostrar esa limitación en vez de presentar la fuente como verificada.
La explicación debería permanecer vinculada al resultado actual. Si un dato de entrada se elimina, sustituye o actualiza, el estado de revisión debería dejar claro que el resultado podría dejar de corresponder al material inspeccionado previamente. Esta es una regla de producto razonada: la aprobación corresponde a una combinación específica de datos de entrada, instrucciones, resultado y acción prevista, no solo a la pantalla en la que se produjo la aprobación.
Organizar la revisión en torno a la decisión
Un resultado generado puede parecer completo y, aun así, omitir información necesaria para la aprobación. Por tanto, el diseño de la revisión debería seguir la decisión que se está tomando, no limitarse a la forma del resultado. Una vista previa extensa puede ofrecer menos control práctico que un resumen conciso que destaque los campos modificados, los elementos sin resolver y el destino de la acción.
- Mostrar qué cambiará si se concede la aprobación.
- Conservar el acceso a los datos de entrada utilizados para el resultado actual.
- Marcar la información ausente, excluida o sin resolver sin hacer suposiciones.
- Proporcionar una vía directa para revisar la solicitud o el material generado.
- Indicar si la aprobación se aplica una sola vez o a un flujo de trabajo más amplio.
Si un equipo decide mostrar una puntuación de confianza, es decir, una estimación numérica definida por el producto y vinculada a un resultado, debería definir qué representa ese número en esta función concreta. La puntuación no debería sustituir las pruebas, los criterios de revisión ni la información de estado. Cuando no exista una interpretación defendible, las advertencias concretas, el material de origen visible y los estados sin resolver explícitos pueden facilitar una decisión más clara.
Los controles de revisión también necesitan un alcance definido. Editar una frase, cambiar un destino y autorizar una publicación son operaciones diferentes, aunque aparezcan en un mismo flujo de trabajo. La interfaz debería identificar a qué operación afecta cada control y si una revisión invalida una aprobación anterior. Esto reduce la necesidad de que la persona responsable de la revisión deduzca el límite entre la redacción y la autorización.
Probar el control como un ciclo de evaluación
El control debería evaluarse a lo largo de toda la secuencia, desde la selección de los datos de entrada hasta la ejecución. Un ciclo de evaluación controlado implica comprobar cada etapa, medir el comportamiento según expectativas predeterminadas, revisar el estado del sistema y confirmar que los controles humanos siguen funcionando cuando cambian las condiciones. El objetivo es identificar los puntos en los que una elección aparente no afecta a la acción final.
Los casos de prueba deberían incluir datos de entrada incompletos, instrucciones contradictorias, procesamiento demorado, borradores editados y dependencias no disponibles, es decir, componentes o servicios necesarios de los que depende el flujo de trabajo. La respuesta esperada debería decidirse antes de iniciar las pruebas: detenerse, solicitar una aclaración, conservar el borrador u ofrecer una vía que no utilice IA. Un registro de auditoría, es decir, un registro de los datos de entrada, las revisiones y las acciones pertinentes, también puede ser apropiado cuando la inspección posterior sea un requisito del producto.
La evaluación debería incluir los límites entre estados, no solo la calidad del material generado. Un equipo puede comprobar si la cancelación impide la ejecución, si las modificaciones activan una nueva revisión y si un resultado obsoleto sigue estando claramente marcado. También debería verificar las condiciones de implementación en cada plataforma compatible, en lugar de suponer que la navegación, el procesamiento en segundo plano o el comportamiento de la confirmación serán idénticos en iPhone, Android, Desktop y la web.
Convertir el marco en decisiones de producto
Una secuencia práctica consiste en clasificar la consecuencia, separar la generación de la ejecución, mostrar los datos de entrada pertinentes para la decisión, diseñar un estado de revisión específico y probar el ciclo de control completo. Cada paso debería producir una regla de producto explícita, en lugar de un compromiso general con la transparencia. Esas reglas pueden especificar qué detiene el flujo de trabajo, qué invalida la aprobación, qué sigue siendo editable y qué información debe estar visible durante la confirmación.
La pregunta final es si la persona responsable de la revisión puede entender qué está a punto de ocurrir, identificar la información que sustenta la acción, realizar un cambio relevante y detener la acción sin ambigüedad. Si alguna respuesta depende de una suposición oculta, ese punto necesita otra decisión de producto antes de permitir que la función asuma una responsabilidad mayor.